October , 01 , 2026
【台北,2026 年 9 月 23 日】
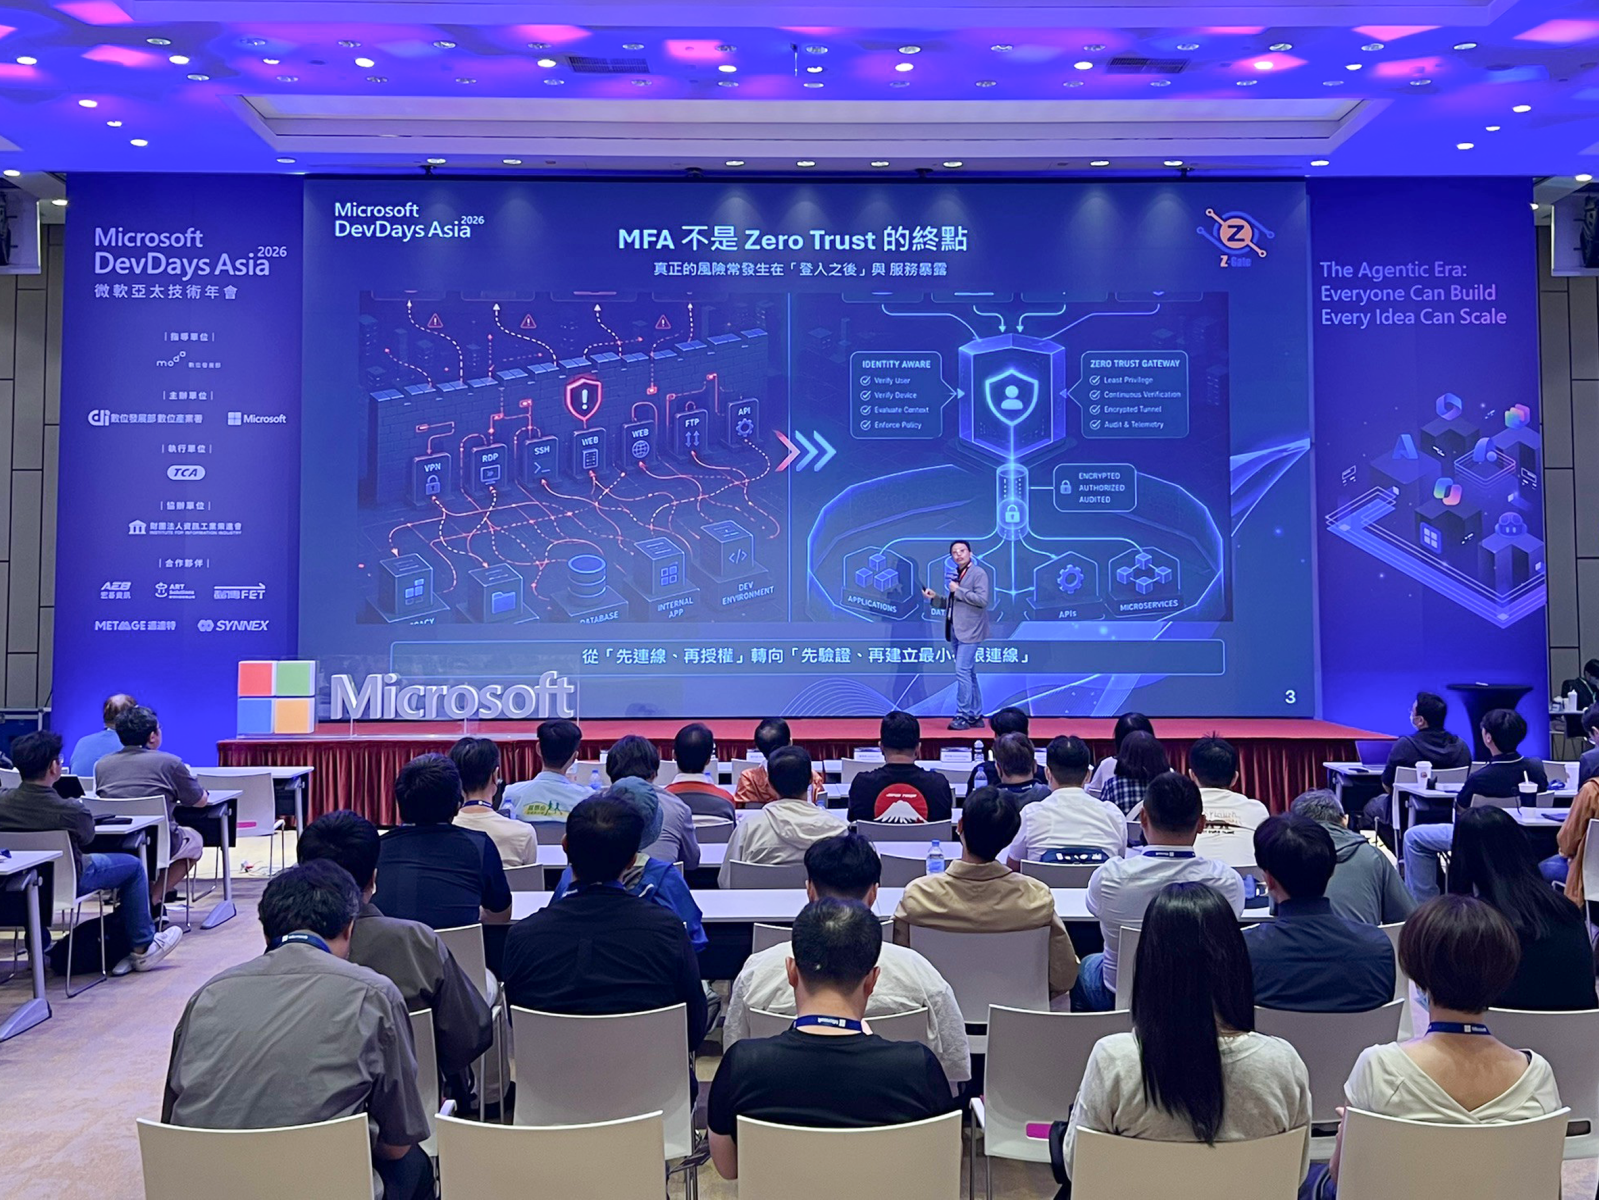
Microsoft DevDays Asia 2026 於 9 月 21 至 23 日在台北華南國際會議中心圓滿落幕。雲馥數位股份有限公司資安顧問賴厚昌以「從認證到授權:用 Microsoft Entra ID 打造真正落地的 Zero Trust Access」為題,分享企業如何將資安防護從身分驗證延伸至實際連線,建立更完整的零信任存取架構。
登入成功,不代表每一次連線都安全
企業即使已導入 Microsoft Entra ID、MFA 與 Conditional Access,仍需進一步確認使用者能執行哪些操作,以及能夠連線至哪些服務。
本次分享從 Authentication、Authorization 與 Connection Trust 三個層面切入,說明 Zero Trust 的核心不只是確認使用者身分,還要持續判斷可執行的操作與可連線的服務,並將身分、設備與服務納入同一套存取決策機制,讓每一次連線都能被驗證與控管。
Entra ID × Z-Gate,將身分安全延伸至連線控管
Microsoft Entra ID 提供身分驗證、Conditional Access、FIDO2/Passkey 與風險訊號,作為企業身分與存取安全的重要基礎;雲馥數位的 Z-Gate 則進一步將這些信任訊號轉化為實際的連線政策。
透過 Identity Broker、Device Binding 與短效 JWT,系統能同時驗證使用者身分、設備狀態與服務權限。Z-Gate 再依照政策執行 Deny by Default,隱藏未授權服務,只有當人、設備與服務皆符合條件時,才允許建立特定應用的加密連線。
整合 Microsoft Entra ID 與 Z-Gate 後,企業能將安全防護從登入前的身分驗證一路延伸至登入後的應用存取,形成更完整的 Zero Trust Access 架構。
迎接 AI Agent 時代的存取治理挑戰
當存取主體從人進一步延伸至 AI Agent,企業需要管理的身分也將從 Human Identity、Device Identity 與 Workload Identity,進一步擴展至 Agent Identity。
未來的存取政策除了需要判斷 AI Agent 代表誰,也必須確認其運行於哪個設備或工作負載,以及可以使用哪些工具、系統與資料。這也意味著,企業在發展 Agentic AI 的同時,必須建立更明確的身分、權限與連線治理機制。
Zero Trust Access 因此將成為企業發展 AI Agent 與強化資料治理的重要基礎。雲馥數位也將持續整合 Microsoft 身分安全能力與 Z-Gate 零信任存取架構,協助企業建立從身分、設備到應用連線的完整防護,確保每一次存取皆經過明確的驗證與授權。